Właściciele stron zamawiają audyt WordPressa zwykle w jednym z dwóch momentów, gdy strona już zwolniła, padła albo dzieje się z nią coś dziwnego, albo gdy przejmują ją po poprzednim wykonawcy i chcą wiedzieć, co właściwie dostali. W obu przypadkach audyt odpowiada na to samo pytanie, w jakim stanie naprawdę jest ta strona i co trzeba zrobić najpierw.
W tym tekście pokazujemy od kuchni, co dokładnie sprawdza audyt wykonywany przez opiekuna stron, jak wygląda raport, które znaleziska powtarzają się najczęściej i ile to kosztuje. Piszemy z pozycji praktyków. Audyt to u nas pierwszy krok każdej abonamentowej opieki nad WordPressem, więc wykonujemy go przy każdej przejmowanej stronie.
Najważniejsze wnioski
- Audyt opiekuna obejmuje pięć obszarów: bezpieczeństwo, aktualność oprogramowania, kopie zapasowe, wydajność i higienę instalacji. To co innego niż audyt SEO, który bada widoczność w Google.
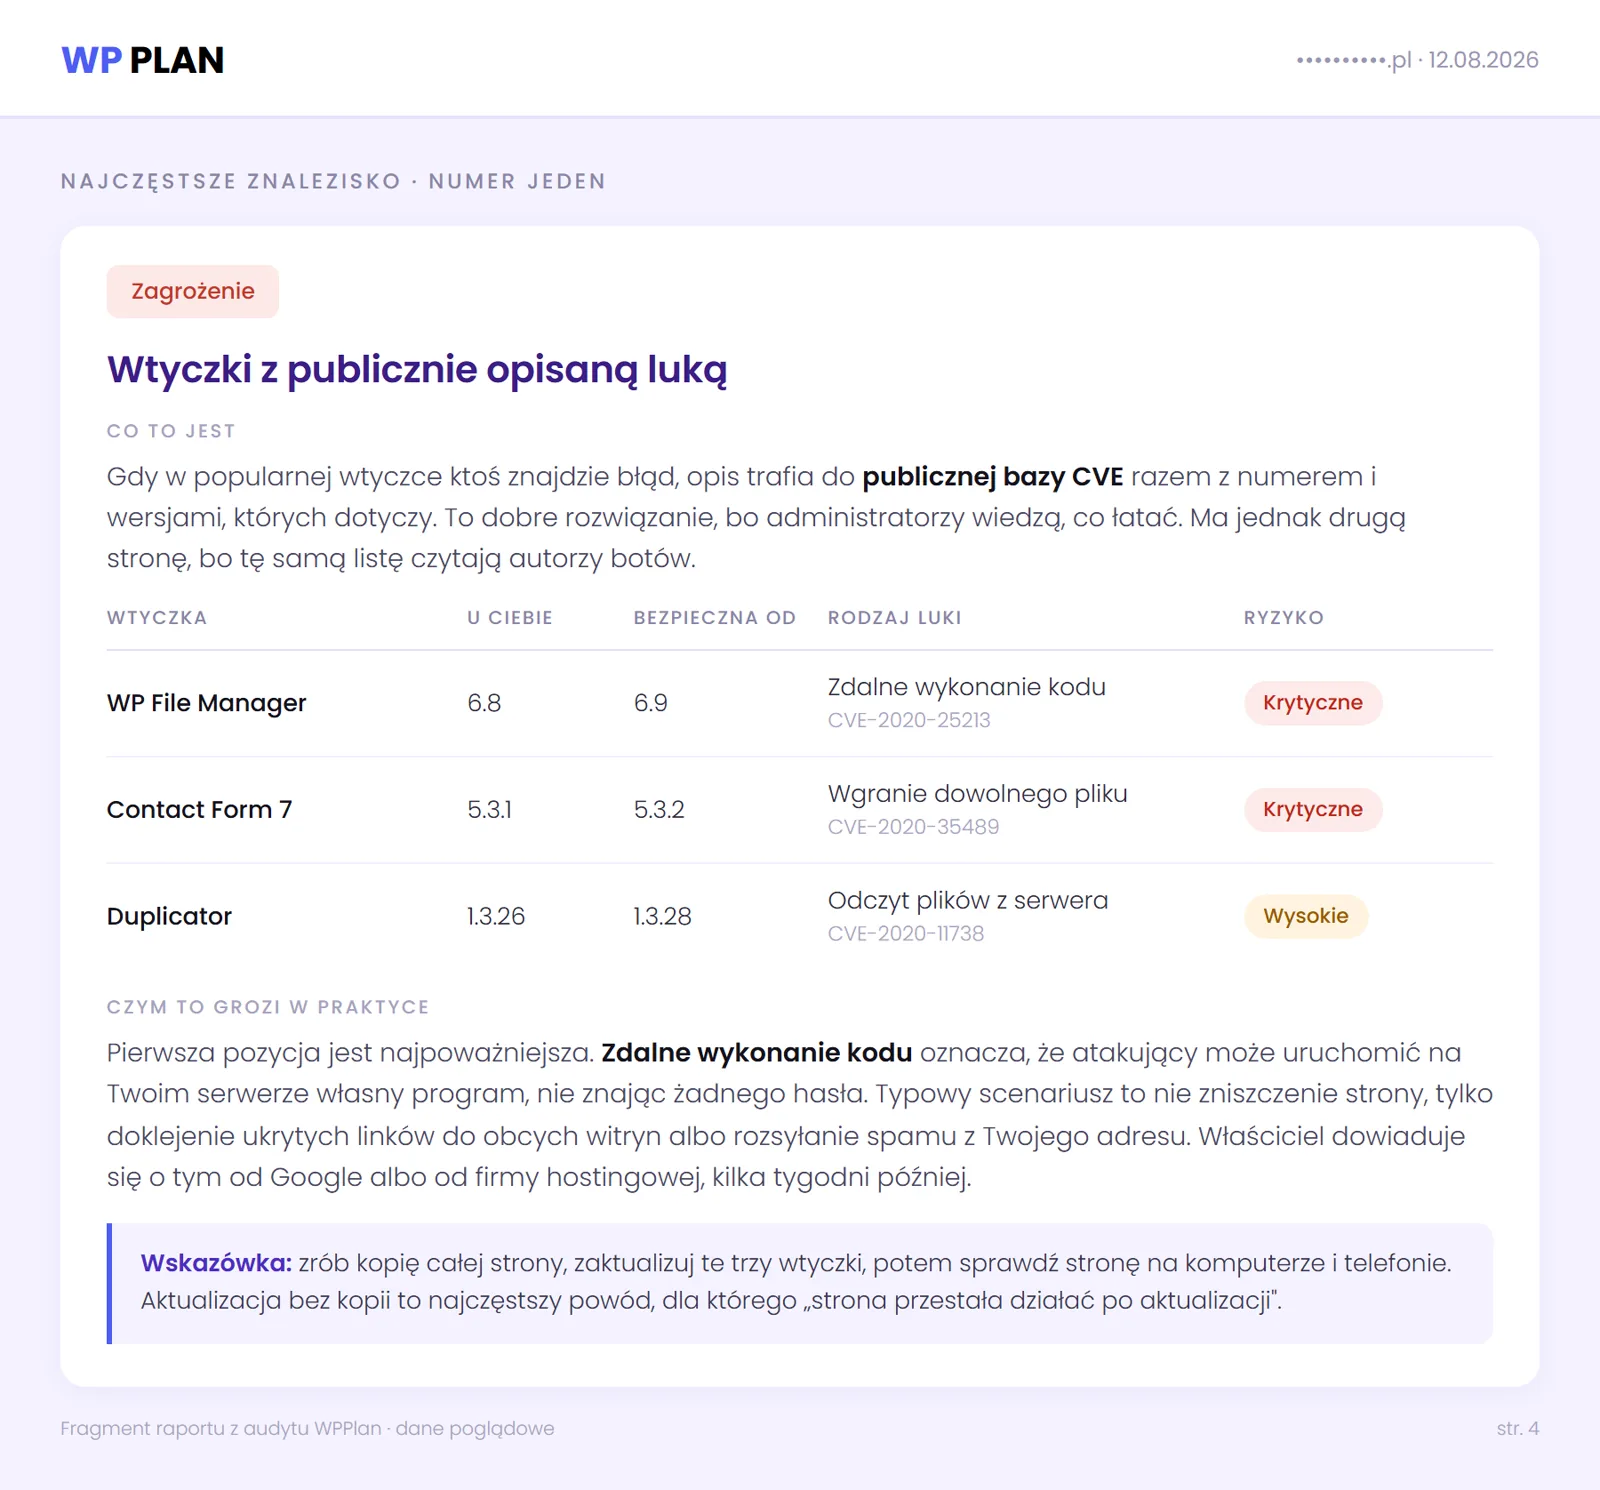
- Najczęstsze znalezisko z naszych audytów to przestarzała wtyczka ze znaną publicznie luką - na zdecydowanej większości przejmowanych stron znajdujemy co najmniej jedną.
- Drugi stały punkt to kopie zapasowe, które istnieją tylko w teorii. Robione na ten sam serwer, nietestowane albo wyłączone przy którejś aktualizacji.
- Rynkowa cena jednorazowego audytu WordPressa to zwykle 400-1500 zł zależnie od wielkości strony. Przy wejściu w abonament opieki audyt bywa wliczony w cenę - tak jest u nas.
- Audyt bez wdrożenia poprawek to tylko lista problemów. Wartość pojawia się wtedy, gdy ktoś te poprawki faktycznie wykona i utrzyma stronę w dobrym stanie.
Audyt opiekuna to nie to samo co audyt SEO
Te dwa audyty bywają mylone, a badają zupełnie inne rzeczy. Audyt SEO patrzy na stronę oczami Google, na frazy, treści, linki, widoczność. Audyt techniczny patrzy na stronę jak mechanik na samochód. Czy jest bezpieczna, czy ma sprawne kopie, czy oprogramowanie jest aktualne i czy nic nie zwiastuje awarii. Pierwszy odpowiada na pytanie “dlaczego nie mamy ruchu”, drugi na pytanie “czy ta strona jutro będzie działać”. W idealnym świecie robi się oba, ale gdy strona jest zaniedbana technicznie, audyt opiekuna idzie pierwszy - bo na dziurawym fundamencie nie ma czego pozycjonować.
Pięć obszarów, które sprawdzamy podczas audytu
Dobry audyt idzie po kolei przez warstwy strony - od tych, które mogą zaboleć najszybciej, po te, które psują się powoli. Poniższa tabela to nasza rzeczywista mapa kontroli wraz z przykładami tego, co w każdym obszarze znajdujemy najczęściej.
| Obszar | Co sprawdzamy | Typowe znalezisko |
|---|---|---|
| Bezpieczeństwo | wtyczki i motywy pod kątem znanych luk, konta użytkowników, zapora, ślady infekcji w plikach | wtyczka nieaktualizowana od 2 lat ze znaną publicznie luką; aktywne konto administratora byłego wykonawcy |
| Aktualność | wersja WordPressa, PHP i wszystkich wtyczek, wsparcie autorów | PHP w wersji, która dawno straciła wsparcie; wtyczki porzucone przez autorów |
| Kopie zapasowe | czy istnieją, gdzie są przechowywane, czy da się z nich odtworzyć stronę | kopie na tym samym serwerze co strona albo wyłączone miesiące temu bez wiedzy właściciela |
| Wydajność | czas ładowania, waga strony, pamięć podręczna, obrazy, baza danych | brak jakiegokolwiek mechanizmu pamięci podręcznej; zdjęcia wgrywane prosto z telefonu po 8 MB |
| Higiena instalacji | nieużywane wtyczki i motywy, spam w komentarzach, rozrośnięta baza, poprawność uprawnień | kilkanaście wyłączonych wtyczek “na zapas”, tysiące rekordów spamu spowalniające bazę |
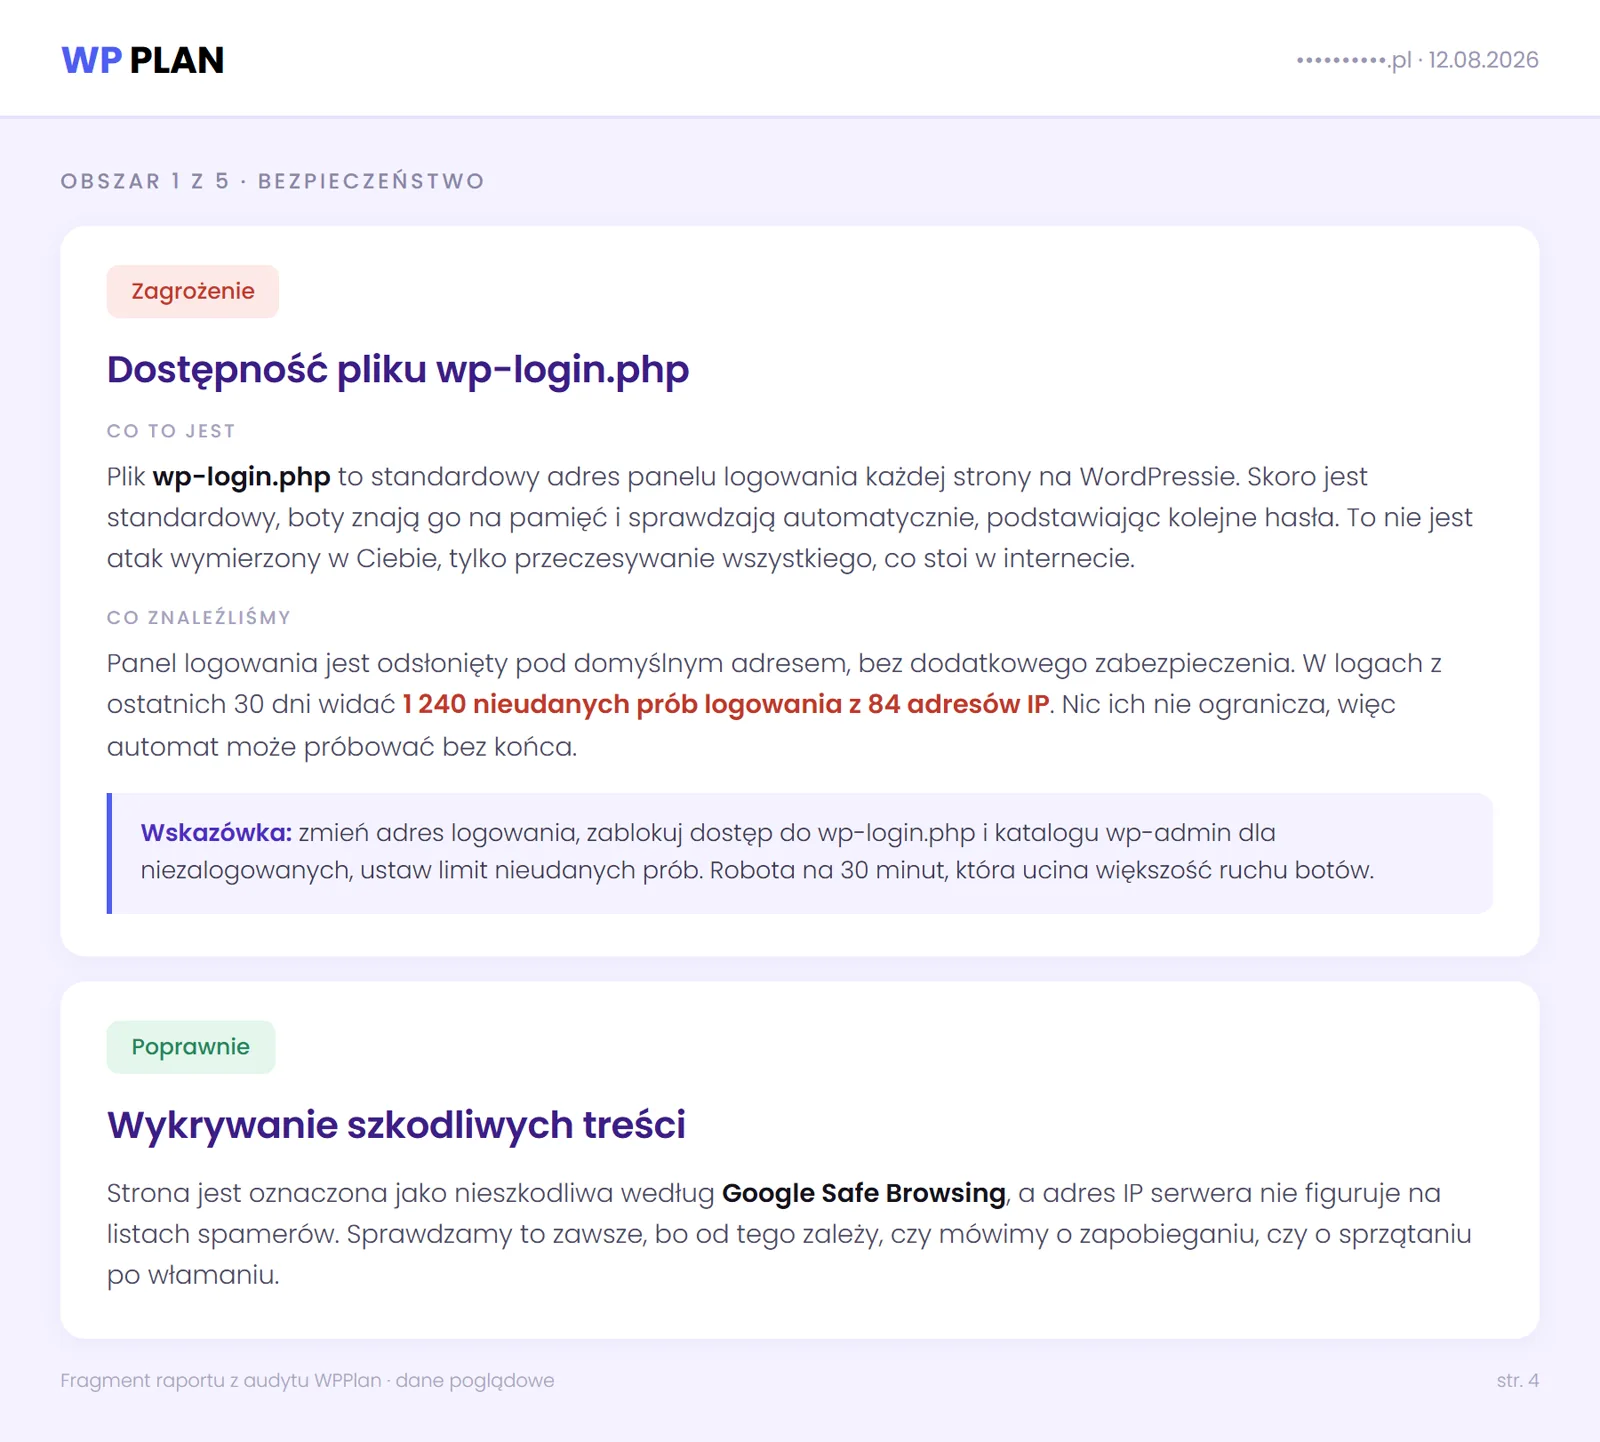
Każdy z tych obszarów kończy się w raporcie osobną kartą. Jest w niej nazwa tego, co sprawdzaliśmy, wyjaśnienie czym badana rzecz w ogóle jest, opis tego, co znaleźliśmy u Ciebie, i wskazówka co z tym zrobić. Poniżej jedna z kart z obszaru bezpieczeństwa.
Najczęstsze znaleziska powtarzają się z audytu na audyt
Po kilkudziesięciu audytach przejmowanych stron mamy swoją prywatną listę przebojów i jest ona zaskakująco stabilna.
- Przestarzałe wtyczki ze znanymi lukami - to przez nie wchodzi większość automatycznych ataków, o których pisaliśmy przy okazji typowego miesiąca opieki.
- Konta z pełnymi uprawnieniami należące do osób, które dawno nie pracują przy stronie - byłych wykonawców, praktykantów, “kolegi, który kiedyś pomagał”.
- Kopie zapasowe, które istnieją wyłącznie w przekonaniu właściciela.
Warto wiedzieć, skąd bierze się określenie „znana luka”. Gdy w popularnej wtyczce ktoś znajdzie błąd, opis trafia do publicznej bazy CVE razem z numerem i listą wersji, których dotyczy. Administrator wie dzięki temu, co łatać, ale tę samą listę czytają autorzy botów. Dlatego nieaktualna wtyczka nie jest zagrożeniem teoretycznym, tylko pozycją na liście zadań dla automatu.
“Na większości stron, które przejmujemy pod opiekę, audyt znajduje co najmniej jedną wtyczkę ze znaną publicznie luką”
To nie jest wyjątek, tylko norma - i dokładnie dlatego audyt robi się PRZED problemem, nie po nim.
Obserwacja z audytów stron przejmowanych przez WPPlan, 2026
Wspólny mianownik tych znalezisk jest taki, że żadne z nich nie boli w dniu audytu. Strona działa, wygląda dobrze, klienci ją odwiedzają. One bolą za trzy miesiące, gdy automat trafi w lukę, gdy trzeba będzie przywrócić stronę z kopii, której nie ma, albo gdy konto byłego wykonawcy posłuży komuś do wejścia. Szerszy katalog takich zaniedbań i sposobów ich unikania zebraliśmy w tekście o tym, jakie są najczęstsze błędy w WordPressie . Audyt to po prostu systematyczny sposób ich wyłapania na raz.
Jak wygląda raport i ile kosztuje audyt WordPressa

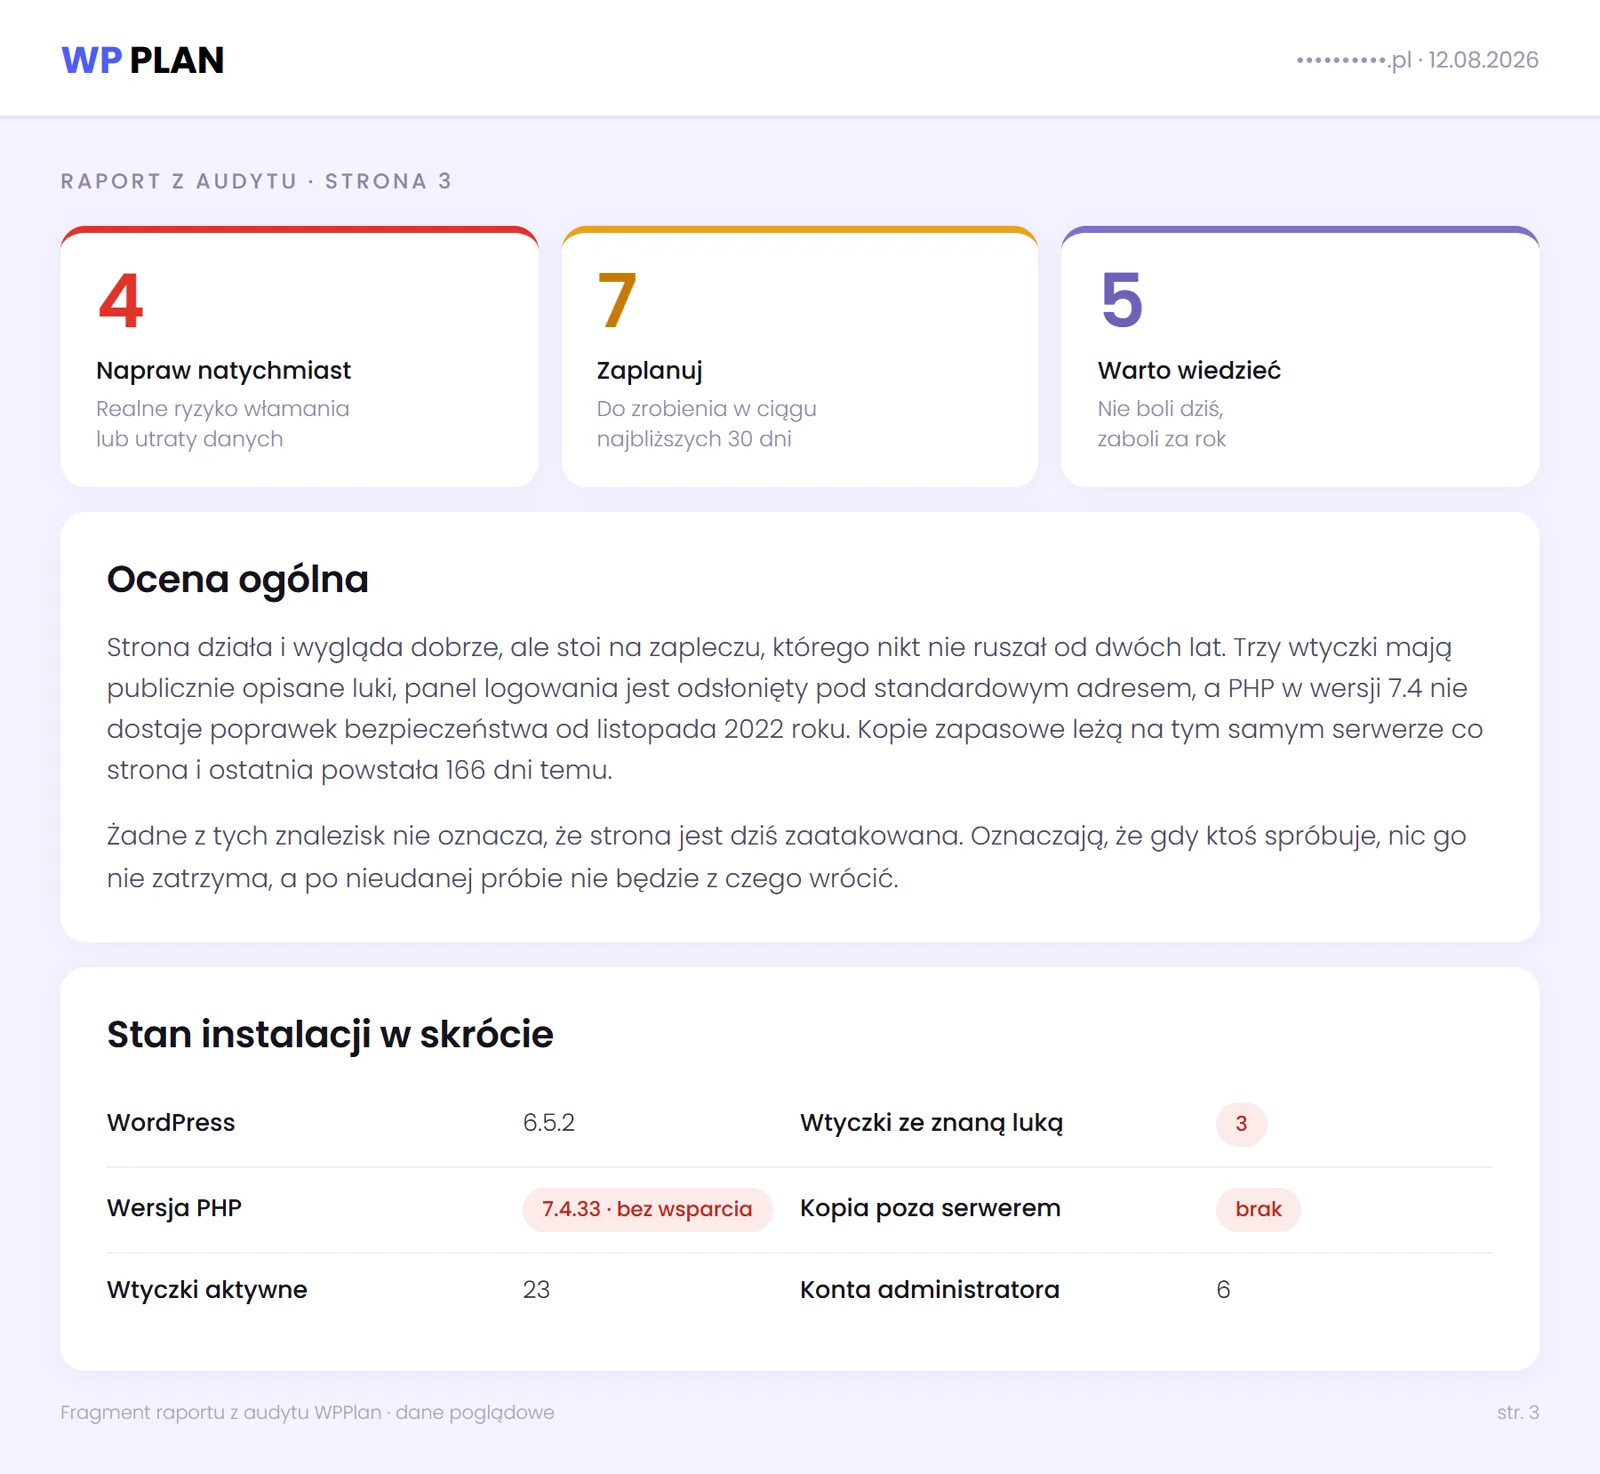
Wynikiem audytu jest raport, który właściciel firmy zrozumie bez tłumacza. U nas ma on stałą strukturę. Ocena ogólna w trzech zdaniach, lista znalezisk podzielona na “napraw natychmiast” / “zaplanuj” / “warto wiedzieć”, a przy każdym znalezisku informacja, czym grozi i jak je usunąć. Bez technicznego żargonu w części głównej. Szczegóły techniczne lądują w załączniku dla ewentualnego wykonawcy poprawek.
Trzy kolejki znaczą co innego i to jest najważniejsza część raportu. „Napraw natychmiast” to rzeczy, które ktoś może wykorzystać dzisiaj, bez specjalistycznej wiedzy, często automatem. „Zaplanuj” nie grozi z dnia na dzień, ale samo się nie naprawi i z czasem robi się droższe. „Warto wiedzieć” to porządki, które nie kosztują dziś nic, a za rok decydują, czy stronę da się jeszcze rozwijać.
Ceny rynkowe jednorazowego audytu technicznego WordPressa mieszczą się zwykle w przedziale 400-1500 zł netto, zależnie od wielkości strony i głębokości analizy. Sklepy internetowe wyceniane są wyżej niż strony firmowe. U nas audyt wykonujemy w ramach przejęcia strony pod opiekę, w cenie abonamentu, bo i tak musimy dokładnie poznać stronę, którą bierzemy pod odpowiedzialność. Dzięki temu zamiast płacić osobno za listę problemów, płacisz za ich systematyczne rozwiązywanie.
Zanim zamówisz audyt, przeskanuj stronę bezpłatnie
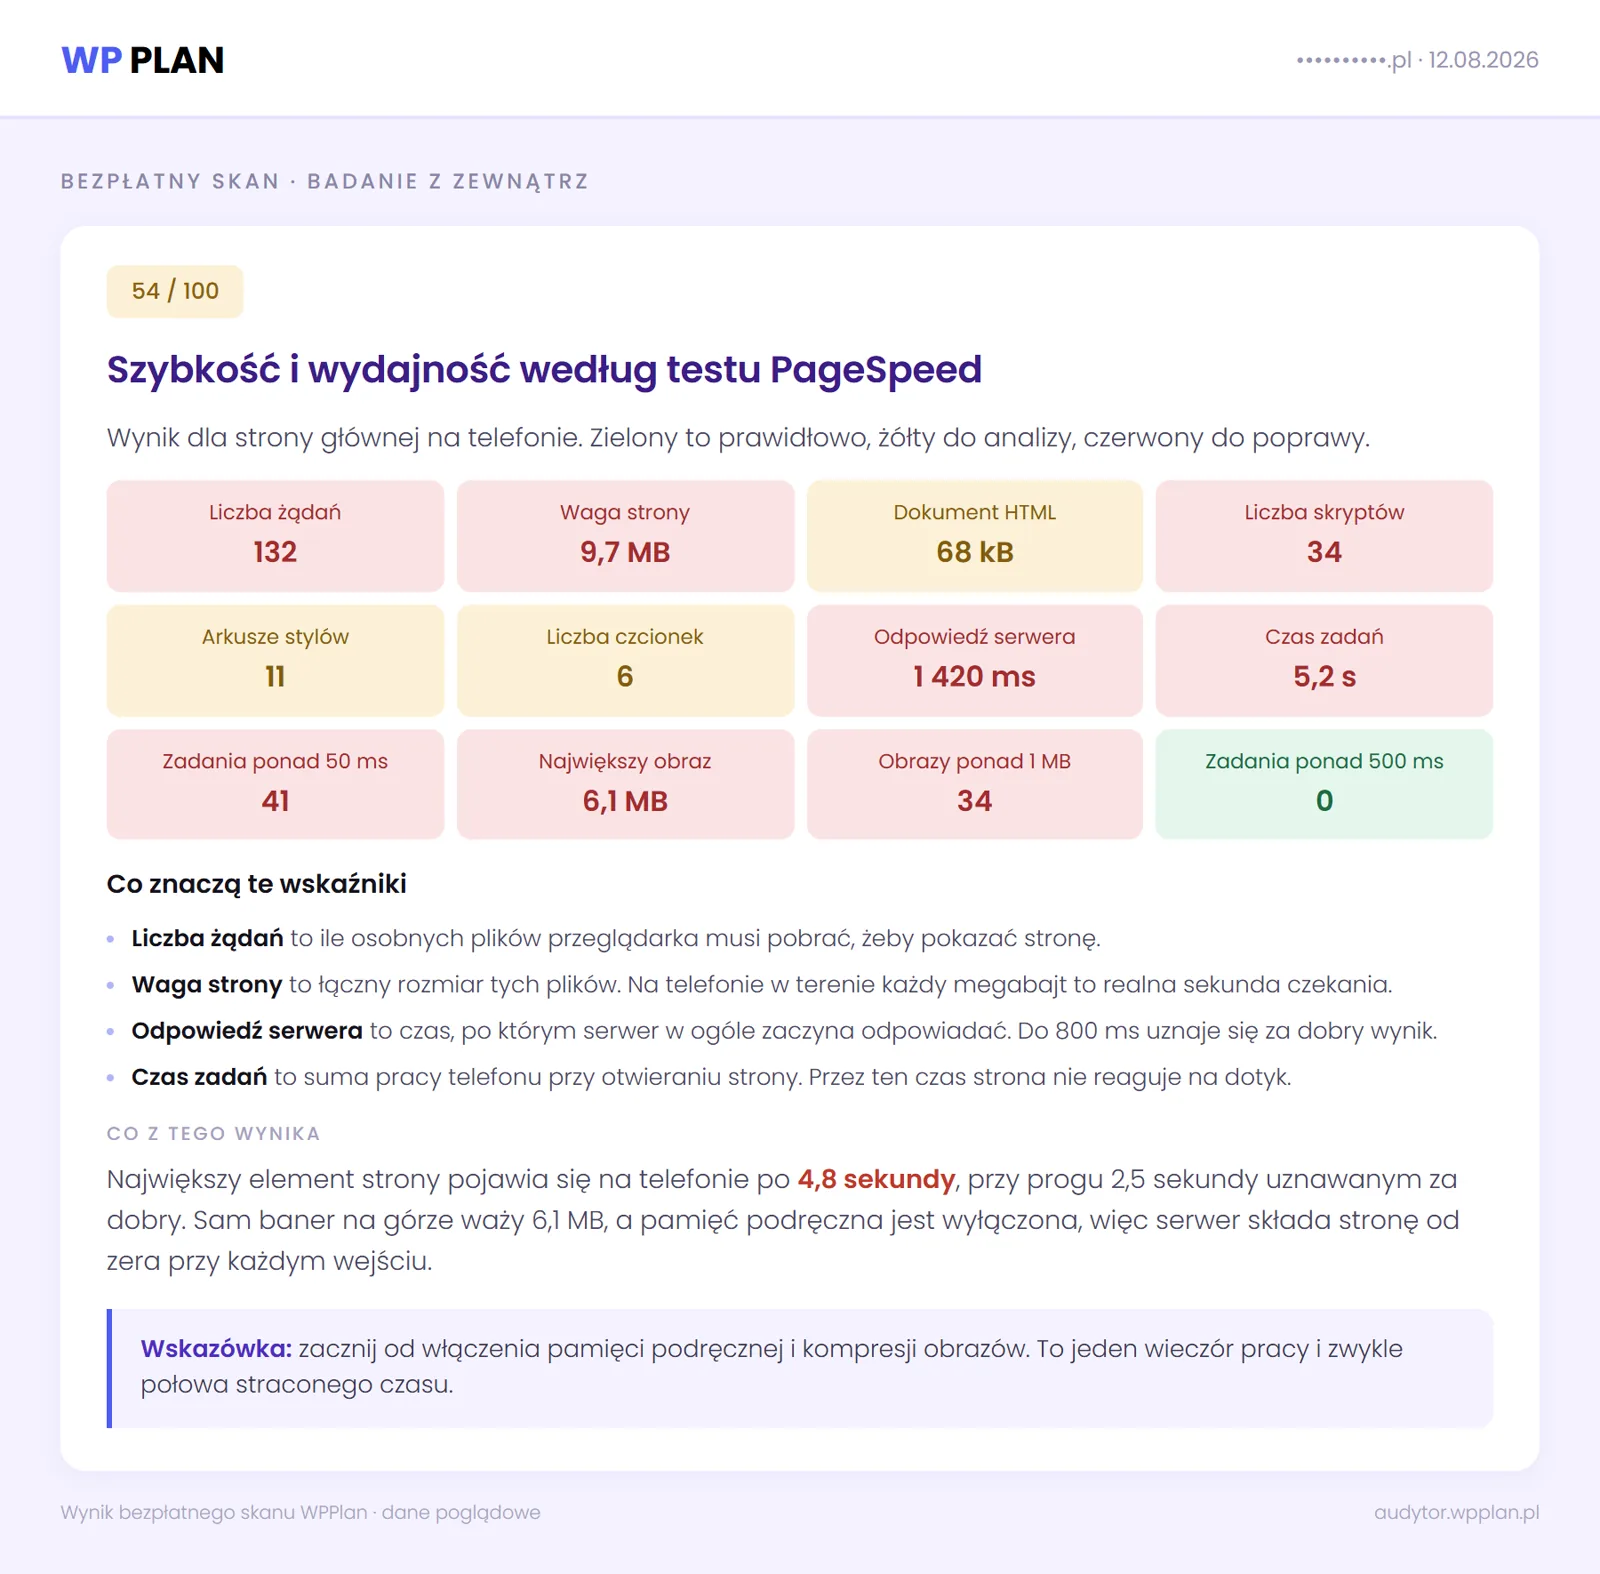
Udostępniamy własny skaner stron, który bada witrynę z zewnątrz i jest bezpłatny. Wpisujesz adres strony bez zakładania konta, a wynik ląduje na podanym mailu. Skaner pokaże szybkość ładowania, poprawność certyfikatu, widoczne z zewnątrz wersje oprogramowania i typowe podatności, czyli tę część audytu, do której nie trzeba dostępu do panelu.
Sam wynik skanu to lista liczb, więc przy każdej dopisujemy, co znaczy i co z niej wynika. Informacja „waga strony 9,7 MB” nikomu nic nie mówi, dopóki nie zestawi się jej z tym, że na telefonie w zasięgu komórkowym każdy megabajt to realna sekunda czekania.
Reszty w ten sposób nie sprawdzisz. Wersje wszystkich wtyczek, listę kont administratorów i stan kopii zapasowych widać wyłącznie od środka, więc tę część wykonujemy ręcznie przy przejmowaniu strony pod opiekę. Bezpłatny skan traktuj jako szybkie badanie przesiewowe, które podpowie, czy w ogóle jest się czym martwić.
Audyt bez wdrożenia poprawek to tylko lista problemów
Na koniec uczciwe zastrzeżenie, które mówimy też klientom, sam audyt niczego nie naprawia. Widzieliśmy raporty innych firm, świetnie zrobione, które rok po wykonaniu leżały w skrzynce mailowej, a strona miała dokładnie te same problemy plus kilka nowych. Raport starzeje się szybko, bo co tydzień wychodzą nowe wersje wtyczek i nowe informacje o lukach. Audyt to zdjęcie stanu na dziś, nie polisa na przyszłość.
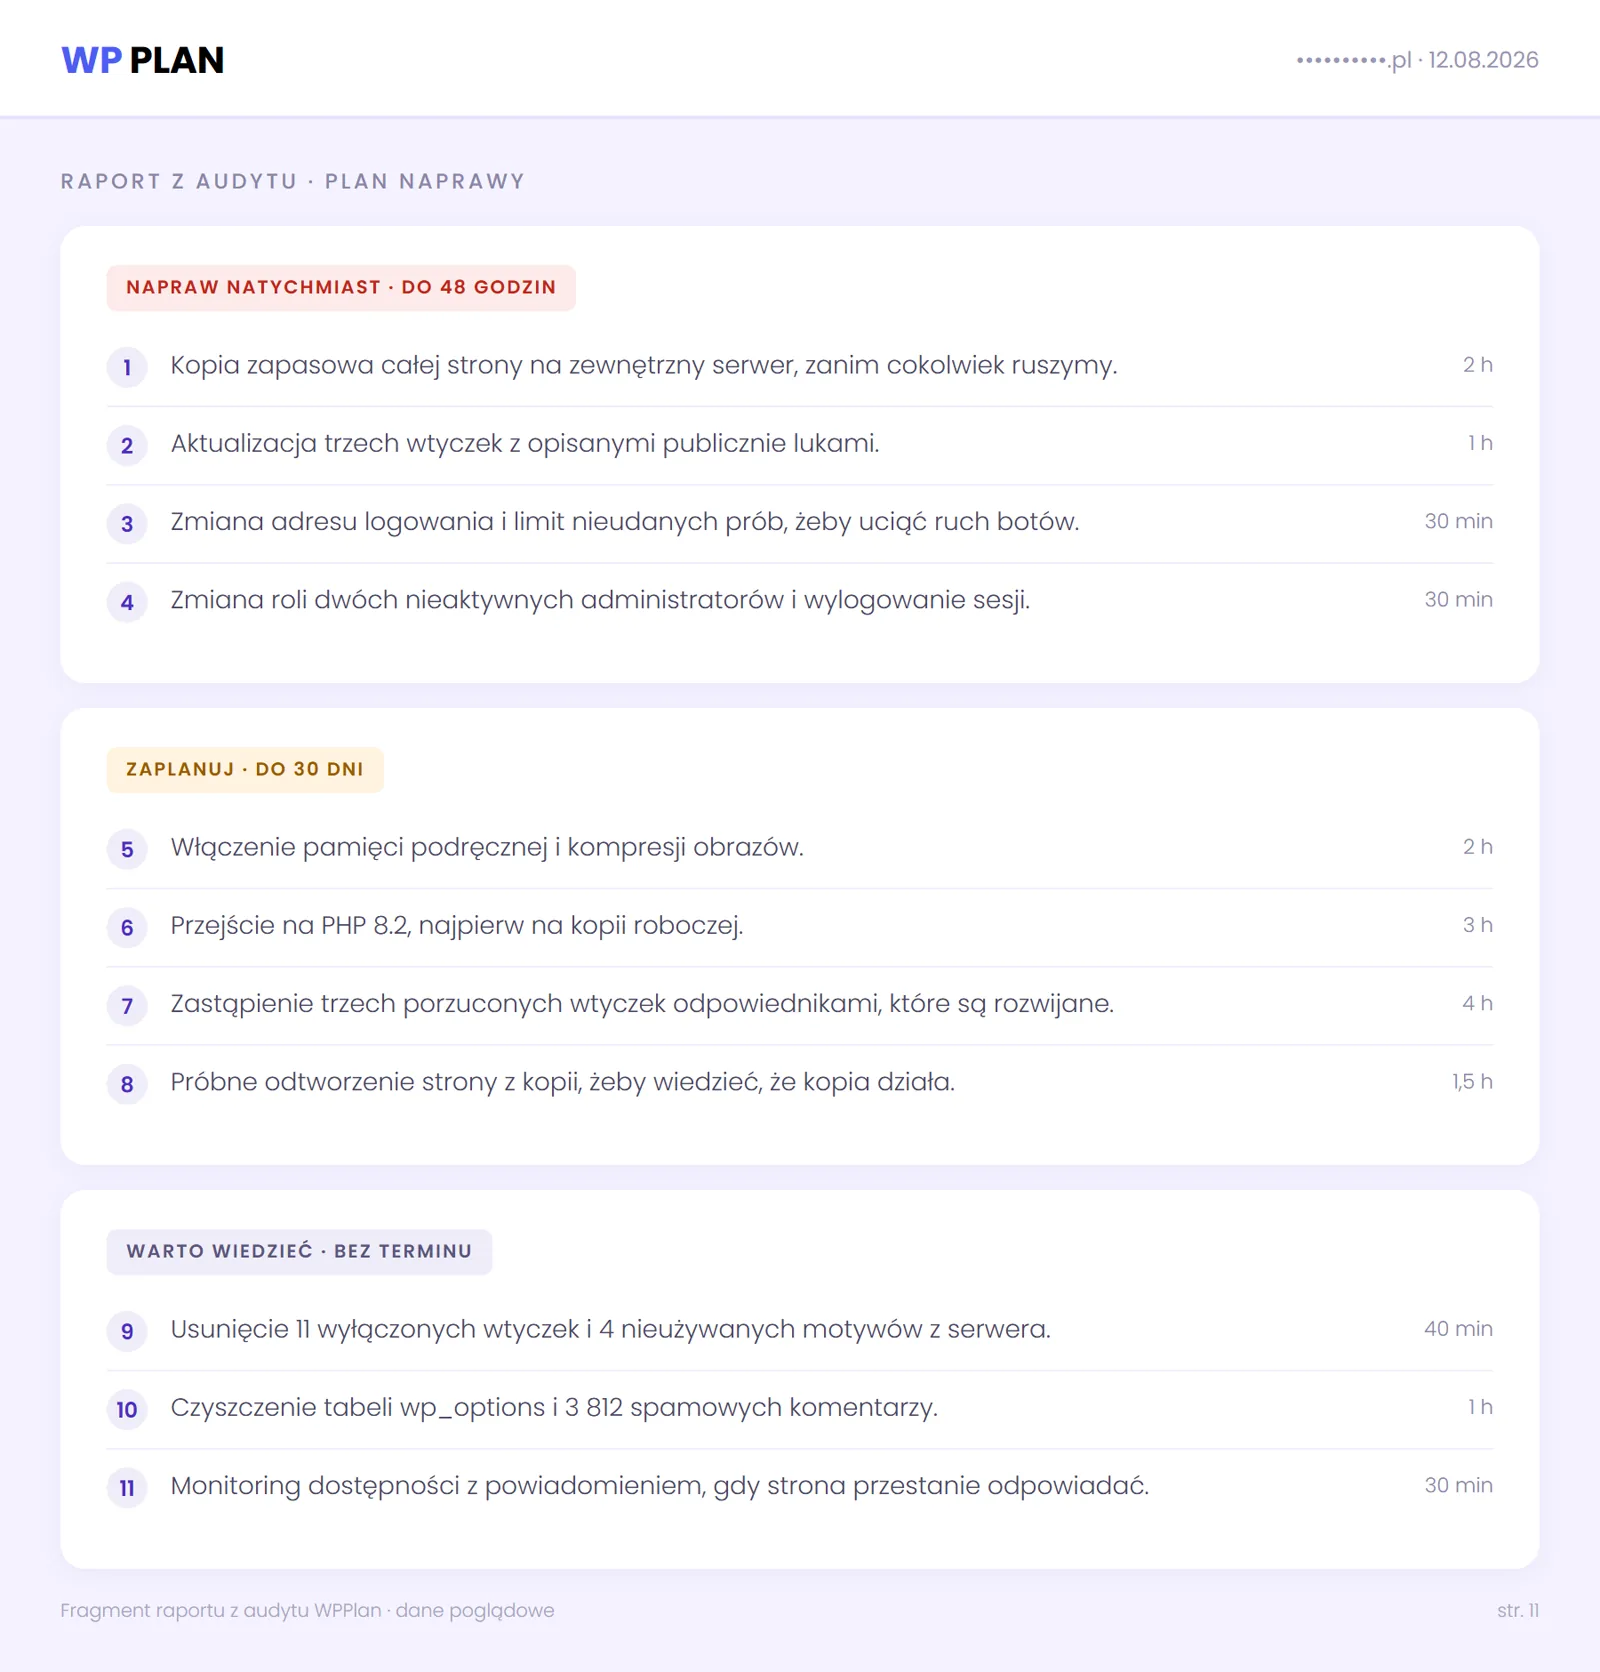
Dlatego raport kończymy planem, nie listą. Każde znalezisko dostaje kolejkę, czas potrzebny na wykonanie i miejsce w kolejności, która wynika z tego, co ktoś może wykorzystać najszybciej, a nie z tego, co brzmi najgroźniej.
Dlatego traktujemy audyt jako początek pracy, nie produkt końcowy. Naturalna kolejność wygląda tak: audyt pokazuje stan faktyczny, plan porządkuje priorytety, a stała opieka pilnuje, żeby raz naprawione problemy nie wróciły. Jeśli Twoja strona nie przechodziła nigdy technicznego przeglądu albo właśnie przejmujesz ją po kimś, to jest dokładnie ten moment, w którym warto zacząć od audytu. Aktualne ceny planów z audytem w pakiecie znajdziesz w cenniku opieki WordPress.
Sześć sygnałów, że audyt jest pilny właśnie u Ciebie
Jeśli zastanawiasz się, czy to już ten moment, przejrzyj poniższą listę. Wystarczy jeden pasujący punkt, żeby audyt stał się konieczny:
- Strona wyraźnie zwolniła albo pojawiają się błędy, których wcześniej nie było.
- Przejmujesz stronę po poprzednim wykonawcy i nie wiesz, co dokładnie dostajesz ani kto ma do niej dostęp.
- Nikt nie aktualizował strony od miesięcy - albo nie wiesz, czy ktokolwiek to robi.
- Nie potrafisz odpowiedzieć, gdzie są kopie zapasowe i kiedy ostatnio ktoś sprawdził, czy działają.
- Przeglądarka, Google albo hosting wysłały ostrzeżenie dotyczące Twojej witryny.
- Strona zaczęła sama wyświetlać obce treści - reklamy, przekierowania, dziwne podstrony. To już nie sygnał, to alarm.
Pytania i odpowiedzi
Ile kosztuje audyt strony WordPress?
Jednorazowy audyt techniczny na polskim rynku kosztuje zwykle 400-1500 zł netto, zależnie od wielkości strony - audyty sklepów WooCommerce są droższe niż stron firmowych. Przy wejściu w abonament opieki audyt bywa wliczony w cenę; u nas jest standardowym elementem przejęcia strony pod opiekę.
Jak długo trwa audyt WordPressa?
Dla typowej strony firmowej audyt z raportem to 2-4 dni robocze. Sklepy internetowe i strony z rozbudowanymi integracjami wymagają więcej czasu, bo sprawdza się także procesy zakupowe i połączenia z systemami zewnętrznymi.
Czy audyt wymaga dostępu do panelu strony?
Pełny audyt tak - część rzeczy (wersje wtyczek, konta użytkowników, stan kopii) widać wyłącznie od środka. Da się zrobić wstępny przegląd z zewnątrz (szybkość, certyfikat, widoczne wersje oprogramowania), ale to namiastka. Dostęp przekazuje się przez osobne konto administratora, które po audycie można usunąć.
Czy po audycie muszę wykupić abonament opieki?
Nie. Raport z audytu jest Twój i możesz zlecić poprawki komukolwiek, także dotychczasowemu wykonawcy. Abonament jest naturalną kontynuacją, bo problemy wykrywane audytem w większości wynikają właśnie z braku stałej opieki - ale to Twoja decyzja, nie warunek.
Jak często powtarzać audyt strony?
Strona bez stałej opieki powinna przechodzić audyt raz w roku oraz po każdym większym zdarzeniu: zmianie wykonawcy, przebudowie, incydencie bezpieczeństwa. Strona pod stałą opieką formalnego audytu nie potrzebuje, bo te same kontrole dzieją się na bieżąco co tydzień.

Autor: Marcin Osak
Założyciel agencji interaktywnej Avangardo, którą prowadzi od 2008 roku. Tworzy strony i sklepy internetowe. Od lat pasjonuje się SEO, a od kilku lat także AI i optymalizacją stron pod wyszukiwanie generatywne (GEO). Ma za sobą ponad 1000 zrealizowanych projektów dla firm z całej Polski i Europy.