ABW opublikowała raport o stanie bezpieczeństwa polskiej cyberprzestrzeni w 2025 roku. Zespół CSIRT GOV przyjął 23 136 zgłoszeń, z czego 5033 okazały się prawdziwymi incydentami. Rok wcześniej było ich 3991, więc przybyło ponad jedną czwartą. Najszybciej rosła jedna kategoria, podatności, czyli niezałatane dziury w oprogramowaniu. Tych zarejestrowano 1879 wobec 1105 rok wcześniej.
Dla właściciela małej strony firmowej wniosek z tych liczb jest jeden. Nie przybyło wrogów, którzy chcą akurat Twojej strony. Przyspieszyło tempo, w jakim automaty znajdują stronę z nieaktualną wtyczką. Jeśli Twoja witryna stoi na WordPressie i nikt jej regularnie nie pilnuje, to w tej statystyce jesteś po stronie łatwych celów, a nie po stronie obserwatorów. Właśnie dlatego stała opieka techniczna nad stroną WordPress przestała być luksusem dla dużych serwisów.
Raport jest publicznie dostępny na stronach CSIRT GOV.
Czym jest raport ABW i CSIRT GOV?
ABW to polska służba odpowiedzialna za bezpieczeństwo wewnętrzne państwa. CSIRT GOV to działający w jej strukturach zespół, który reaguje na incydenty komputerowe w administracji publicznej i w infrastrukturze krytycznej, czyli w elektrowniach, wodociągach czy sieciach przesyłowych.
Raport ukazuje się co roku i jest jednym z niewielu dokumentów, które pokazują polskie dane zamiast światowych średnich. W tegorocznej edycji po raz pierwszy dołączyły rozdziały zespołów CSIRT NASK i CSIRT KNF. Dokument opisuje, ile było incydentów, jakimi metodami atakowano i gdzie leżały największe słabości.
Ważne zastrzeżenie na wstępie, bo bez niego reszta byłaby naciągana. Raport opisuje instytucje państwowe, nie małe firmy. Nie pada w nim słowo WordPress. Pada za to słowo CMS, czyli system zarządzania treścią, wymienione obok urządzeń brzegowych i serwerów pocztowych jako jeden z obszarów, w których szukano i wykorzystywano luki. WordPress jest najpopularniejszym CMS-em na świecie, więc jest w tej kategorii największym pojedynczym celem.
Co dokładnie pokazują liczby za 2025 rok?
Najważniejsze zmiany rok do roku wyglądają tak.
- Zgłoszenia, 23 136 wobec 17 439 w 2024 roku
- Potwierdzone incydenty, 5033 wobec 3991
- Podatności, 1879 wobec 1105, czyli wzrost o 70% i największy skok ze wszystkich kategorii
- Socjotechnika, czyli phishing i podszywanie się pod kogoś, 1054 wobec 815
- Niedostępność usług, głównie skutek ataków DDoS, 636 wobec 478
- Ataki DDoS, 374 wobec 348, przy czym liczba atakowanych instytucji spadła o 27 %
Ta ostatnia para liczb mówi więcej niż wygląda. Ataków było więcej, a celów mniej, więc napastnicy skupili się na wybranych instytucjach i uderzali w nie wielokrotnie. Zmieniło się też, skąd przychodzi ruch. Udział polskich adresów IP w atakach wzrósł z dziewięciu do15 %. To najczęściej przejęte kamery, routery i rejestratory stojące w polskich domach i firmach, których nikt nigdy nie zaktualizował ani nie zmienił im fabrycznego hasła.
CSIRT GOV rozesłał w ciągu roku 772 ostrzeżenia do podległych instytucji. Przez cały 2025 rok obowiązywał stopień alarmowy BRAVO-CRP, drugi w czterostopniowej skali.
Dlaczego luk było pięć razy więcej niż rok wcześniej?
Raz w roku CSIRT GOV sprawdza bezpieczeństwo wybranych instytucji od środka, czyli robi to, co w branży nazywa się testami penetracyjnymi. W 2025 roku przebadano 14 instytucji, 164 segmenty sieci oraz 38 domen i stron internetowych.
Wynik, 283 luki krytyczne i 975 wysokich. Rok wcześniej, przy tej samej liczbie instytucji, było ich odpowiednio 117 i 121. Razem 1258 poważnych luk wobec 238.
Uczciwie trzeba dodać, że zakres badania też urósł. Rok wcześniej sprawdzano 64 segmenty sieci, teraz 164, czyli dwa i pół raza więcej. Część wzrostu bierze się więc z tego, że zajrzano w więcej miejsc. Nawet po tej poprawce zostaje jednak obraz, w którym instytucje państwowe potykają się o rzeczy podstawowe.
Co konkretnie znajdowano? Listę otwierają nieaktualne wersje oprogramowania, a wśród nich PHP, OpenSSL i phpMyAdmin. To dokładnie ten sam zestaw, na którym stoi typowa strona na WordPressie. Dalej systemy bez wsparcia producenta, w tym Windows XP i Windows Server 2003, czyli oprogramowanie, które nie dostaje poprawek od lat. Na końcu usługi wystawione do sieci bez hasła albo z hasłem fabrycznym.
Jeśli instytucja z budżetem na bezpieczeństwo zostawia w sieci serwer z PHP sprzed kilku lat, to mała firma bez działu IT ma ten sam problem, tylko nikt jej o tym nie mówi.
Czy da się wyszkolić ludzi tak, żeby nie klikali?
W ośmiu spośród badanych instytucji przeprowadzono dodatkowo testy socjotechniczne. Wyglądało to jak prawdziwy atak. Kupowano domenę łudząco podobną do adresu instytucji, podszywano się pod pracownika albo dział wsparcia i wysyłano wiadomość z prośbą o zalogowanie się albo otwarcie załącznika.
Wynik jest najciekawszą liczbą w całym raporcie. Skuteczność tych kampanii wahała się od kilku do kilkunastu procent, a ani jedna instytucja nie przeszła testu w komplecie. Zawsze znalazł się ktoś, kto wpisał hasło albo otworzył plik.
“Ani jedna z 8 badanych instytucji
nie przeszła testu phishingowego w komplecie“
To są ludzie po szkoleniach, w instytucjach, które mają procedury i regularnie dostają ostrzeżenia. Jeśli tam skuteczność phishingu nie spada do zera, to w firmie, gdzie stroną zajmuje się osoba od wszystkiego, tym bardziej nie spadnie.
Sam apel o większą czujność niewiele więc daje. Sens ma budowanie strony tak, żeby jedno kliknięcie nie kończyło się jej przejęciem. W praktyce to dwuetapowe logowanie na kontach administratorów, bo wtedy samo hasło przestaje wystarczać, oraz osobne hasło do panelu strony, inne niż do poczty i mediów społecznościowych. Do tego ograniczenie liczby prób logowania z powiadomieniem, gdy ktoś zaczyna się dobijać.
Typowy scenariusz przejęcia strony zaczyna się bowiem zwyczajnie. Właścicielka sklepu dostaje wiadomość o nieudanej próbie doręczenia paczki, klika w link do śledzenia przesyłki i loguje się na stronie, która wygląda jak panel poczty. Kilka minut później ten sam login i hasło automat wpisuje pod adresem /wp-admin. Działa, bo hasło było wszędzie to samo.
Ile masz czasu na aktualizację, zanim ktoś wykorzysta lukę?
Tu raport ABW sam z siebie nie odpowiada, bo nie mierzy tego tempa. Odpowiada za to Patchstack, firma, która śledzi luki w ekosystemie WordPressa, w raporcie podsumowującym 2025 rok.
Mediana czasu od ujawnienia luki do pierwszego masowego wykorzystania wyniosła pięć godzin. W ciągu doby wykorzystano blisko połowę luk o wysokim wpływie, w ciągu tygodnia około trzech czwartych. Do tego 46 % podatności zostało ujawnionych, zanim autor wtyczki wypuścił poprawkę.
Przełóżmy to na kalendarz. Informacja o luce wychodzi w piątek po południu. Jeśli aktualizujesz stronę w poniedziałek rano, automaty miały około sześćdziesięciu godzin, żeby ją znaleźć i wykorzystać. Nie muszą wiedzieć, że Twoja strona istnieje, bo skanery przeczesują internet ciągle, sprawdzając w plikach takich jak readme.txt numer wersji wtyczki.
Dalszy ciąg jest zawsze podobny. Spreparowane zapytanie pozwala zapisać plik PHP w katalogu z grafikami, a potem go uruchomić. Napastnik zakłada nowe konto administratora, instaluje tylną furtkę i włącza stronę do swojej infrastruktury, do rozsyłania spamu albo hostowania kolejnych ataków. Dokładnie tak wyglądała krytyczna luka z lipca 2026 roku, którą opisaliśmy na podstawie stron naszych klientów.
Stąd prosty wniosek dla WordPressa, aktualizacje wtyczek i rdzenia trzeba wgrywać w dniach, nie w miesiącach, i zawsze po świeżej kopii zapasowej.
Co raport mówi o WordPressie?
Wprost nic, i lepiej to powiedzieć otwarcie niż naciągać. Raport ABW wymienia systemy CMS jako jeden z obszarów, w których wykorzystywano luki, ale nie schodzi do poziomu konkretnych aplikacji. W wykazie ważnych podatności z 2025 roku są Fortinet, Cisco, Oracle, Microsoft SharePoint i WinRAR, nie ma ani jednej wtyczki WordPressa.
Skalę problemu po stronie WordPressa pokazują dane Patchstacka za 2025 rok.
- 11 334 nowe podatności w ekosystemie WordPressa, o 42 % więcej niż rok wcześniej
- 91 % z nich dotyczyło wtyczek, 9 % motywów
- w samym rdzeniu WordPressa znaleziono sześć luk, wszystkie o niskim ryzyku
- liczba luk łatwych do wykorzystania wzrosła o 113 %
Rdzeń WordPressa jest więc pilnowany dobrze. Problem prawie zawsze siedzi we wtyczkach i motywach, czyli w rzeczach, które ktoś kiedyś zainstalował i o nich zapomniał. To nie jest zarzut wobec WordPressa jako takiego, tylko konsekwencja jego popularności. Według W3Techs na wrzesień 2026 roku WordPress napędza 40,2 % wszystkich stron w internecie. Napastnicy inwestują czas tam, gdzie ofiar jest najwięcej.
Jest w tym raporcie jeszcze jedna liczba, o której rzadko się mówi. Patchstack sprawdził, ile ataków zatrzymują same zabezpieczenia firm hostingowych. Wyszło od 12 do 26 %, zależnie od hostingu i zakresu badania. Hosting pomaga, ale zdecydowanej większości ataków nie zatrzyma za Ciebie.
Jak sztuczna inteligencja zmieniła sposób atakowania?
To najnowszy wątek w całym raporcie i wart osobnej uwagi.
CSIRT GOV opisuje złośliwe oprogramowanie o nazwie LAMEHUG, wykorzystane przeciwko celom w Polsce przez grupę APT28, powiązaną z rosyjskim wywiadem wojskowym. Program udawał generator obrazów, plik nazywał się Image_generator_AI_Canvas_PRO. Po uruchomieniu nie miał w sobie złośliwych poleceń. Zamiast tego łączył się z modelem językowym na platformie Hugging Face i pytał go, jakie komendy wykonać. Model odsyłał gotowe polecenia, program je wykonywał, zbierał dokumenty i pliki PDF, a ofierze pokazywał w tym czasie wygenerowany obrazek.
Dlaczego to ważne? Bo w kodzie programu nie było nic, co typowy program antywirusowy mógłby rozpoznać jako złośliwe. Instrukcje przychodziły z zewnątrz, na bieżąco.
Drugi wątek to phishing pisany przez AI. Raport wskazuje wprost, że napastnicy używają modeli językowych do pisania i tłumaczenia wiadomości. Kończy się era rozpoznawania oszustwa po łamanej polszczyźnie. Wiadomość z błędami była do tej pory najprostszym sygnałem ostrzegawczym i ten sygnał właśnie zniknął.
Trzecia zmiana to kody QR w miejscu zwykłych linków. Sens jest prosty, kod trzeba zeskanować telefonem, a telefon jest zwykle chroniony gorzej niż firmowy komputer i nie przechodzi przez firmowe filtry. Podobnie działa przeniesienie phishingu do komunikatorów. W 2025 roku wyraźnie przybyło ataków przez Signal i WhatsApp, najczęściej z podszyciem pod wsparcie techniczne komunikatora.
Co z tego wynika dla małej strony firmowej?
Pięć nawyków, które zamykają większość opisanych wyżej dróg.
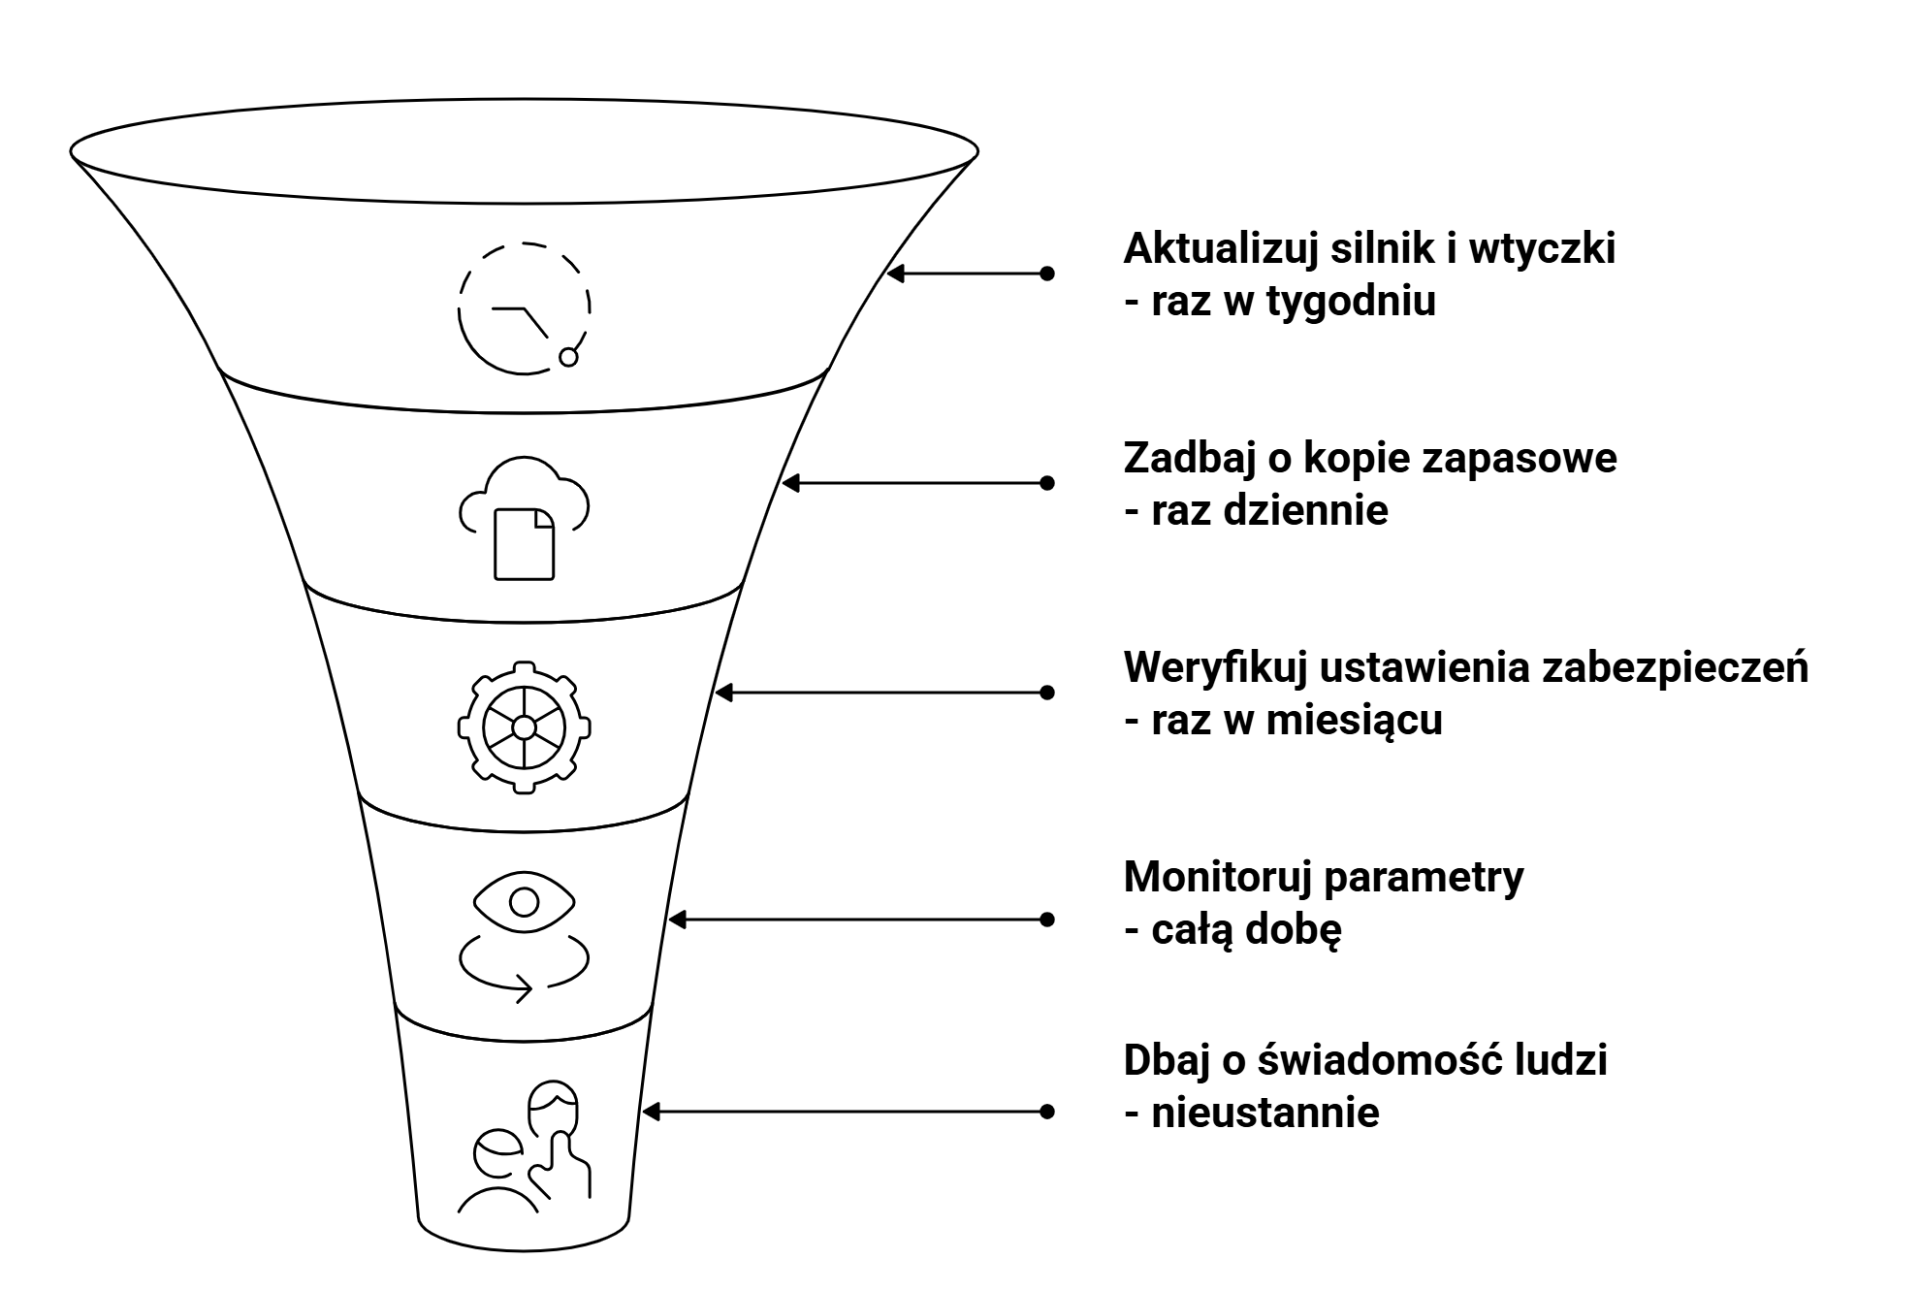
Aktualizacje na czas. Drobne poprawki zostaw w trybie automatycznym, duże wersje testuj wcześniej na kopii. Przy medianie pięciu godzin do pierwszego ataku odkładanie aktualizacji na przyszły tydzień jest realnym ryzykiem, nie ostrożnością.
Kopie zapasowe, które działają. Kopia, której nigdy nie przywracałeś, jest obietnicą, nie zabezpieczeniem. Raz na kwartał odtwórz ją w osobnym miejscu i sprawdź, czy strona się ładuje. Zasada trzech kopii na dwóch nośnikach, z czego jedna poza serwerem, nadal się broni. Więcej o tym piszemy przy tworzeniu kopii zapasowych WordPressa.
Twardsza konfiguracja. Wyłączenie możliwości edytowania plików z poziomu panelu, zamknięcie starych kanałów zdalnego dostępu, których dziś prawie nikt nie używa, a które wciąż są domyślnie otwarte. Każda z tych rzeczy zamyka jedne drzwi, których potem nie trzeba pilnować.
Monitoring i reakcja. Próby włamania są stałym tłem, więc liczy się to, jak szybko się o nich dowiesz. Skaner plików i powiadomienie przy nietypowym ruchu dają Ci przewagę czasową, a przy infekcji liczy się każda godzina.
Ludzie. Testy ABW pokazały, że samo szkolenie nie wystarcza. Dlatego obok krótkiego przypomnienia raz na kwartał postaw na rzeczy, które działają nawet wtedy, gdy ktoś kliknie, czyli dwuetapowe logowanie i menedżer haseł.
A jeśli mimo wszystko coś się prześlizgnie, liczy się czas reakcji. Tym zajmujemy się przy usuwaniu wirusów ze stron WordPress, także wtedy, gdy strona nie jest u nas na stałej opiece.
Jak WP Plan wspiera Twoje cyberbezpieczeństwo?
Nasza wtyczka blokuje adresy IP przy próbach masowego logowania. Na bieżąco śledzimy podatności we wtyczkach zainstalowanych na stronach klientów i wyłączamy te, które stały się zagrożeniem, zanim producent wypuści poprawkę. Aktualizacje wgrywamy raz w tygodniu i po każdej sprawdzamy, czy strona nadal działa. Kopie zapasowe wykonujemy raz dziennie i trzymamy je zaszyfrowane w chmurze, poza serwerem strony, do 50 dni wstecz. Dostępność strony i certyfikat sprawdzamy co 15 minut, całą dobę.
Gdy system wykryje infekcję, skanuje wszystkie pliki i usuwa ją automatycznie. Jeśli automat sobie nie poradzi, do pracy wchodzą ludzie i szukają śladów ręcznie. Zgłoszeń awaryjnych nie limitujemy w żadnym planie.
Opieka działa w miesięcznej subskrypcji, bez umowy terminowej. Plan Ekspercki za 599 zł netto obejmuje usuwanie wirusów bez limitu, optymalizację, godzinę pracy programisty, audyt SEO i wsparcie telefoniczne. Plan Bezpieczny za 499 zł dokłada do podstawy obsługę WooCommerce, firewall i skany antywirusowe. Plan Wygodny za 299 zł netto miesięcznie, czyli mniej niż dziesięć złotych dziennie, wystarczy zwykłej stronie firmowej bez sklepu. Przy rozliczeniu kwartalnym każdy z nich jest o 10% tańszy.
Na rezygnację nie trzeba czekać do końca roku, a na odstąpienie od umowy ze zwrotem pieniędzy masz 14 dni. Po każdym miesiącu dostajesz raport z tego, co zostało zrobione. Porównanie zakresów znajdziesz w cenniku opieki nad WordPressem.
Raport ABW i bezpieczeństwo strony
Najczęściej zadawane pytania
Czy mała strona firmowa naprawdę jest celem ataku?
Nie jest celem wybranym imiennie i to jest właśnie sedno. Skanery przeczesują internet automatycznie i sprawdzają wersje wtyczek na wszystkim, co znajdą. Przejęta strona ma dla napastnika wartość niezależnie od tego, czyja jest, bo może rozsyłać spam, hostować fałszywe strony logowania albo ukrywać ruch z innych ataków.
Czy hosting mnie obroni?
Częściowo. Z badania Patchstacka wynika, że zabezpieczenia firm hostingowych zatrzymują od 12 do 26 % ataków. Reszta zależy od tego, czy Twoje wtyczki są aktualne i czy ktoś patrzy na stronę między awariami.
Jak szybko trzeba aktualizować wtyczki?
Mediana czasu do pierwszego masowego wykorzystania luki to pięć godzin od jej ujawnienia. W praktyce oznacza to tryb automatyczny dla drobnych poprawek i przegląd nie rzadziej niż raz w tygodniu, zawsze po świeżej kopii zapasowej.
Czy nie taniej pilnować strony samemu?
Policz godziny. Cotygodniowa aktualizacja z testem, kontrola kopii zapasowych i reakcja na ostrzeżenia o lukach to zwykle trzy do czterech godzin miesięcznie. Przy stawkach specjalisty od 70 do 250 zł netto za godzinę to 280 do 1000 zł Twojego czasu, bez monitoringu między jedną sesją a drugą. Abonament zaczyna się od 299 zł netto.
Czy raport ABW w ogóle dotyczy zwykłych firm?
Bezpośrednio nie, bo opisuje instytucje państwowe i infrastrukturę krytyczną. Pośrednio tak, bo metody są te same. Ta sama nieaktualna wersja PHP, to samo fabryczne hasło, ten sam phishing. Różnica polega na tym, że instytucja ma zespół, który to wyłapie, a mała firma zwykle nie ma nikogo.
Gdzie znajdę pełny raport?
Na stronach CSIRT GOV, w dziale raportów o stanie bezpieczeństwa cyberprzestrzeni RP. Dokument za 2025 rok ma 136 stron i jest dostępny bezpłatnie.
Podsumowanie
Z raportu ABW za 2025 rok wychodzi obraz, w którym incydentów jest o ponad jedną czwartą więcej niż rok wcześniej, a najszybciej rośnie kategoria podatności, czyli niezałatanych dziur w oprogramowaniu. Ludzie, nawet przeszkoleni i regularnie ostrzegani, wciąż klikają w fałszywe wiadomości. Te wiadomości po prostu przestały wyglądać na fałszywe.
Dla Twojej strony wniosek jest spokojniejszy, niż mogłoby się wydawać po tych liczbach. Największym ryzykiem jest to, ile czasu minie, zanim ktokolwiek zauważy, że coś się dzieje.
Najprostszy pierwszy krok jest bezpłatny. Zrób darmowy audyt swojej strony, a w kilka minut dostaniesz raport z listą obszarów do poprawy. Potem zdecydujesz, czy wdrażasz je sam, czy oddajesz komuś, kto robi to codziennie.
Autor: Marcin Osak
Założyciel agencji interaktywnej Avangardo, którą prowadzi od 2008 roku. Tworzy strony i sklepy internetowe. Od lat pasjonuje się SEO, a od kilku lat także AI i optymalizacją stron pod wyszukiwanie generatywne (GEO). Ma za sobą ponad 1000 zrealizowanych projektów dla firm z całej Polski i Europy.